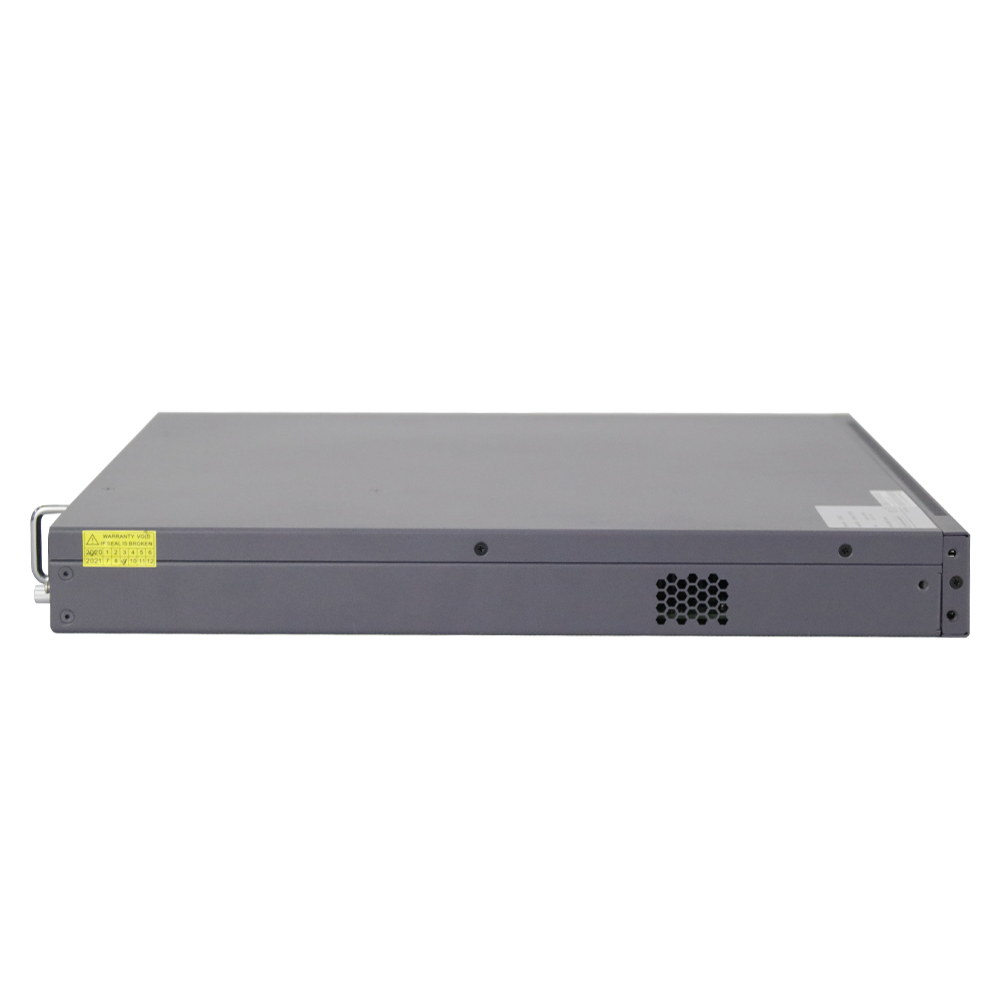
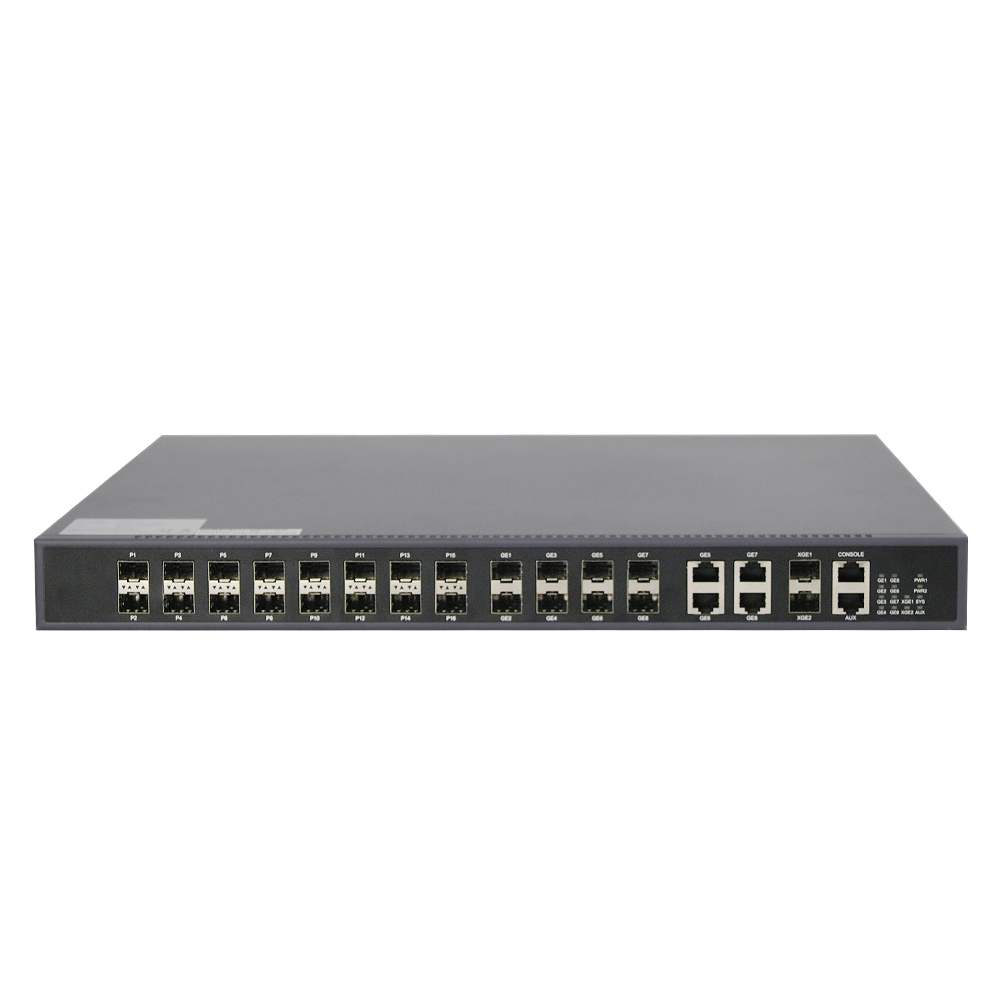
HUANET EPON OLT 16 порттары
EPON OLT – операторлардың қолжетімділігі мен кәсіпорын кампусының желісіне арналған жоғары интеграцияланған және орташа сыйымдылықтағы кассеталық EPON OLT.
Ол IEEE802.3 ah техникалық стандарттарына сәйкес келеді және YD/T 1945-2006 EPON OLT жабдығының талаптарына сәйкес келеді. Қолжетімділік желісіне қойылатын техникалық талаптар—— Ethernet пассивті оптикалық желісіне (EPON) және China telecom EPON техникалық талаптары 3.0 негізінде.
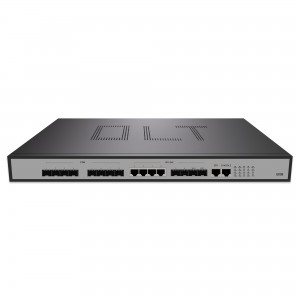
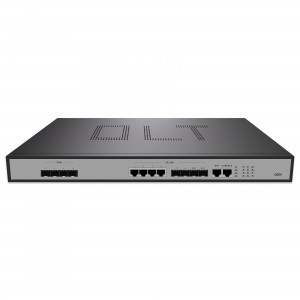
OLT 16 төмен байланыстырушы 1000M EPON портын, 4 * GE SFP, 4 * GE COMBO портын және жоғары байланыстырушы үшін 2 * 10G SFP ұсынады. Орнатуды жеңілдету және орынды үнемдеу үшін биіктігі небәрі 1U. Ол тиімді EPON шешімін ұсынатын озық технологияны қолданады. Сонымен қатар, ол әртүрлі ONU гибридті желілерін қолдай алатындықтан, операторлар үшін көп шығындарды үнемдейді.
Ерекше өзгешеліктері PON мүмкіндіктері PON тарату қашықтығының ең көбі 20 км Әрбір PON порты макс.1:64 бөліну коэффициентін қолдайды 128 биттік жоғары және төмен байланыстағы үш еселенген араластыру шифрланған функциясы Стандартты OAM және кеңейтілген OAM ONU бағдарламалық жасақтамасын пакеттік жаңарту, бекітілген уақыт бойынша жаңарту, нақты уақыт режимінде жаңарту PON оптикалық қуатты жібереді және қабылдайды PON портының оптикалық қуатын анықтау 16 мың MAC мекенжайы QinQ және икемді QinQ (StackedVLAN) VLAN ауыстыру және VLAN ескертуі Портты оқшаулауды жүзеге асыру және қоғамдық VLAN ресурстарын үнемдеу үшін PVLAN ЖЖП Порт көшірмесін көрсету IP Source Guard IP+VLAN+MAC+порт байланысын жасайды Портты оқшаулау MAC мекенжайын портқа байланыстыру және MAC мекенжайын сүзу IEEE 802.1x және AAA/Radius аутентификациясы SSHv2 қауіпсіз қабығы SNMP v3 шифрланған басқару Telnet арқылы қауіпсіздік IP кіруі Пайдаланушыларды иерархиялық басқару және парольмен қорғау Динамикалық ARP кестесіне негізделген байланыстыру IP+VLAN+MAC+портты байланыстыру Пайдаланушы анықтаған пакет басының 80 байтындағы L2-ден L7-ге дейінгі ACL ағынын сүзу механизмі Порт негізіндегі хабар тарату/көп арналы таратуды басу және автоматты түрде өшіру қаупі порты IP мекенжайының жалғандығы мен шабуылының алдын алу үшін URPF DHCP Option82 және PPPoE+ пайдаланушының физикалық орнын жүктейді OSPF, RIPv2 және BGPv4 пакеттерінің және MD5-тің ашық мәтіндік аутентификациясы криптографиялық аутентификация DHCP сервері Статикалық бағыттау RIPv1/v2 OSPFv2 BGPv4 Балама маршруттау Маршруттау стратегиясы DHCPv6 ACLv6 OSPFv3 RIPng BGP4+ Конфигурацияланған туннельдер ISATAP 6-дан 4-ке дейінгі туннельдер IPv6 және IPv4 қос стегі Ағынның жіктелуі және бастапқы/бағытталған MAC мекенжайына, VLAN, 802.1p, ToS, DiffServ, бастапқы/бағытталған IP(IPv4/IPv6) мекенжайына, TCP/UDP порт нөміріне, хаттама түріне және т.б. негізделген ағынды анықтау IP пакет басының 80 байтына дейінгі тереңдіктегі L2~L7 пакеттерін сүзу басымдық және ескерту CAR (міндетті кіру жылдамдығы), трафикті қалыптастыру және ағын статистикасы Пакеттік айна және интерфейстің қайта бағытталуы және өзіндік анықталған ағын Портқа немесе өздігінен анықталған ағынға негізделген супер кезек жоспарлағышы. Әрбір порт/ ағын 8 басымдықты кезекті және SP, WRR және жоспарлағышын қолдайды SP+WRR. Tail-Drop және WRED қоса алғанда, кептелісті болдырмау механизмі IGMP сүзгісі MVR және кросс-VLAN көп арналы көшірмесі IGMP жедел демалысы IGMP проксиі PIM-SM/PIM-DM/PIM-SSM PIM-SMv6, PIM-DMv6, PIM-SSMv6 MLDv2/MLDv2 тыңшылық жасау LACP (қалпына келтіру уақыты <10 мс) BFD LLDP 802.3ah Ethernet OAM RFC 3164 BSD жүйелік журналы хаттамасы Ping және Traceroute RMON (Қашықтан бақылау)1, 2, 3, 9 топтар MIB NTP NGBNView желісін басқару
Тауар EPON OLT 4/8/16PON IEEE 802.3ah EPONChina Telecom/Unicom EPON L2 мүмкіндіктері MAC MAC қара тесік портының MAC шегі VLAN 4k VLAN жазбалары Порт негізіндегі/MAC негізіндегі/хаттама негізіндегі/IP ішкі желісі негізіндегі Жайылған ағаш STP/RSTP/MSTPҚашықтан циклды анықтау Порт Екі бағытты өткізу қабілеттілігін басқару Статикалық байланыс агрегациясы және LACP (Сілтеме агрегациясын басқару протоколы) Қауіпсіздік мүмкіндіктері Пайдаланушы қауіпсіздігі ARP-спуфингке қарсыARP-тасқынға қарсы Құрылғы қауіпсіздігі DOS-қа қарсы шабуыл (ARP, Synflood, Smurf, ICMP шабуылы сияқты), ARP анықтау, құрт және Msblaster құрт шабуылы Желі қауіпсіздігі Пайдаланушыға негізделген MAC және ARP трафигін тексеру Әрбір пайдаланушының ARP трафигін шектеу және қалыптан тыс ARP трафигі бар пайдаланушыны күштеп шығару IP бағыттау IPv4 ARP проксиDHCP релесі IPv6 ICMPv6ICMPv6 қайта бағыттау Қызмет көрсету мүмкіндіктері ACL Стандартты және кеңейтілген ACLУақыт диапазоны ACL QoS Порттың немесе өзін-өзі анықтайтын ағынның пакеттік жіберу/қабылдау жылдамдығына шектеу қою және жалпы ағын мониторын және өзін-өзі анықтайтын ағынның екі жылдамдықты үш түсті мониторын қамтамасыз ету. Портқа немесе өзін-өзі анықтайтын ағынға басымдық беру және 802.1P, DSCP қамтамасыз ету. Көптік хабар тарату IGMPv1/v2/v3IGMPv1/v2/v3 Тыңдау Сенімділік Циклді қорғау EAPS және GERP (қалпына келтіру уақыты <50 мс) Циклді анықтау Сілтемені қорғау FlexLink (қалпына келтіру уақыты <50мс)RSTP/MSTP (қалпына келтіру уақыты <1с) Құрылғыны қорғау VRRP хостының сақтық көшірмесі1+1 қуатты ыстық сақтық көшірмесі Техникалық қызмет көрсету Желіге техникалық қызмет көрсету TelnetRFC3176 sFlow талдауына негізделген порттың нақты уақыт режиміндегі пайдаланылуы, пайдаланылуы және берілуі/қабылдануы статистикасы Құрылғыны басқару CLI, консоль порты, TelnetSNMPv1/v2/v3
EPON:OLT IEEE802.3ah және China telecom техникалық стандарттарына сәйкес келеді.(YD/T 1475-2006) Сыйымдылығы: Әрбір PON 64 терминалға дейін қолдайды, толық конфигурация кезінде бүкіл құрылғы 256 ONU-ға дейін қолдайды. Uplink: электрлік және оптикалық модульдерді қолдайды, әртүрлі желілерге сәйкес икемді түрде конфигурациялануы мүмкін. Өлшемі: 1U кассета орынды үнемдейді, қуатты аз тұтынады және шығынды үнемдейді. Оптикалық желіні қорғау: желі жөндеу кезінде автоматты түрде ауысады. Жоғары сенімділік: қос қуат көзін қолдайды (әдепкі бойынша бір қуат көзі).Артықшылығы